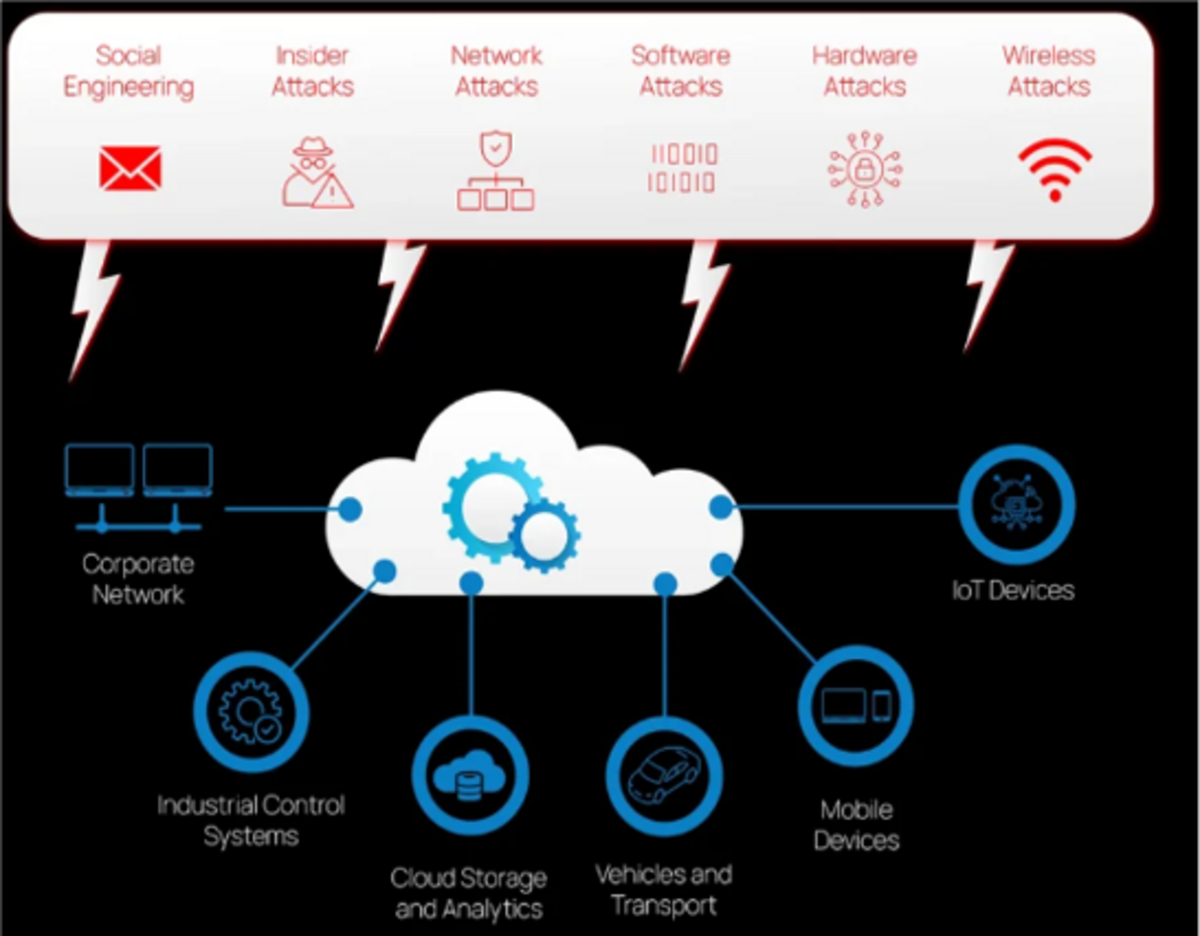
欧州のサイバー・レジリエンス法は、デジタル要素を持つあらゆる製品に対して、より厳格なサイバーセキュリティ対応を要求しており、主要な要求事項は2027年12月から適用が開始されます。自動化やクラウド連携が進む農業機械や建設機械、オフハイウェイ機械もCRAへの対応が求められる可能性があり、対策が必要です。
EUのサイバー・レジリエンス法(Cyber Resilience Act, CRA)が2024年12月に正式に公布され、多機能で複雑なコネクテッド製品を製造する企業には、これまで以上に厳格なサイバーセキュリティ対応が求められるようになりました。対応が不十分な場合、全世界売上高の最大2.5%に相当する罰金が科される可能性があります。(参考資料:https://eur-lex.europa.eu/eli/reg/2024/2847/oj/eng)
サイバー攻撃は、ネットワークに接続されたデジタルハードウェアおよびソフトウェア製品を標的とするケースが増加しており、これらがハッカーにとって主要な侵入経路となっています。1つの製品内のたった1つのサイバーセキュリティ上の欠陥が、瞬く間にサプライチェーン全体にわたる脆弱性へと拡大し、数分という短時間で国境を越えて業界全体に影響を及ぼす可能性があります。
ホリバMIRA社は、自動車、産業機械をはじめとする高い技術力や品質、安全性が求められる分野で培った長年の経験を活かして、お客様の製品がCRAのサイバーセキュリティ要件を満たすよう支援し、リスクの低減、法規制への適合を実現させます。
信頼できるサイバーセキュリティのエンジニアリング、および試験パートナーとして、ホリバ MIRA社はお客様を支えます。
研修・社内トレーニング:CRAの要件や、サイバーセキュリティの最善策について、組織内で理解を深めるための支援
プロセスレビュー・ギャップ分析:開発、製造、運用プロセスにおけるコンプライアンス上の不足点を特定
エンジニアリング支援:製品ライフサイクル全体を通じて、リスクに合わせて、設計段階からセキュリティ要件を入れるための支援
ペネトレーションテスト:サイバー脅威を防止するため、製品に脆弱性がないか評価
適合性レビュー:第三者の視点から、規制への適合性を評価